0亿
生成式 AI 用户
普及率已过半
01 时代坐标
工具在爆发,治理层没跟上 —— 中间那道缝,就是所有人不敢放手的地方。
0亿
普及率已过半
0亿
同比 +82.1%
0%
于是不再长期使用
0%
积累不下来
0%
授权红线在这里
能力供给 —— 在飞
治理供给 —— 几乎没动
上面那根线在飞,下面那根线几乎没动 —— 这就是今天所有 AI 用户的处境。
宏观:CNNIC 第 58 次报告 / QuestMobile 2026 秋季 · 实测:团队问卷,2026 年 11 月
01 时代坐标
我们让 AI 越来越会说,却没给它一张能安全动手的桌子。
01
NO SHARED CONTEXT
标准接口缺失、格式各异。用户只能自己在日历、待办、笔记、账单之间来回搬运,AI 只看得到单个应用里的局部信息。
02
DEMO ONLY
所谓「主动型 Agent」受制于进程被杀、系统休眠与云端限制 —— 演示时很惊艳,日常用不起来。
03
VENDOR LOCK-IN
数据绑在单一产品上,一旦停服或封号,积累的东西就成人质;黑盒执行又让权限不可控、不可审计。
转折点当 AI 从「会说」走向「会做」,割裂就从效率问题变成了信任问题 —— 用户不是不想用,是不敢放手。
02 产品定义
不做某一个助手,做「一个人和他的 AI 群,能在同一套规则下长期共用一套系统」的那一层。
01
内核不含任何业务,只管调度与安检。它不掌权,出问题也不连累全局。
KERNEL · 0 BUSINESS CODE
02
所有能力由插件提供,装、卸、换都不动内核。
13 PLUGINS · 5 内置 + 8 扩展
03
把一类场景要用的插件打包,一键装配 —— 装之前就知道它要用哪些能力。
BUNDLE v1.0.0 · 已成型
装之前就知道它要什么权限。
02 为什么是这一层
不擅长的事不必都学会 —— 交给网里对应的节点,人只把握方向与判断。
人的精力有限,不可能全知全能。但在 Alongside 里,你只需要立足自己的专业根基,做那个「拿掉就不成立」的判断与担责节点;没精力深挖的领域,交给网里管这件事的节点。
单把这个人摘出来,他平平无奇;
但他调动整张网时,会展现出惊人的生产力。
03 交付实证
2026 年 9 月立项,一个人 + 一群 AI,两个月 —— 每一条都能在仓库里查到。
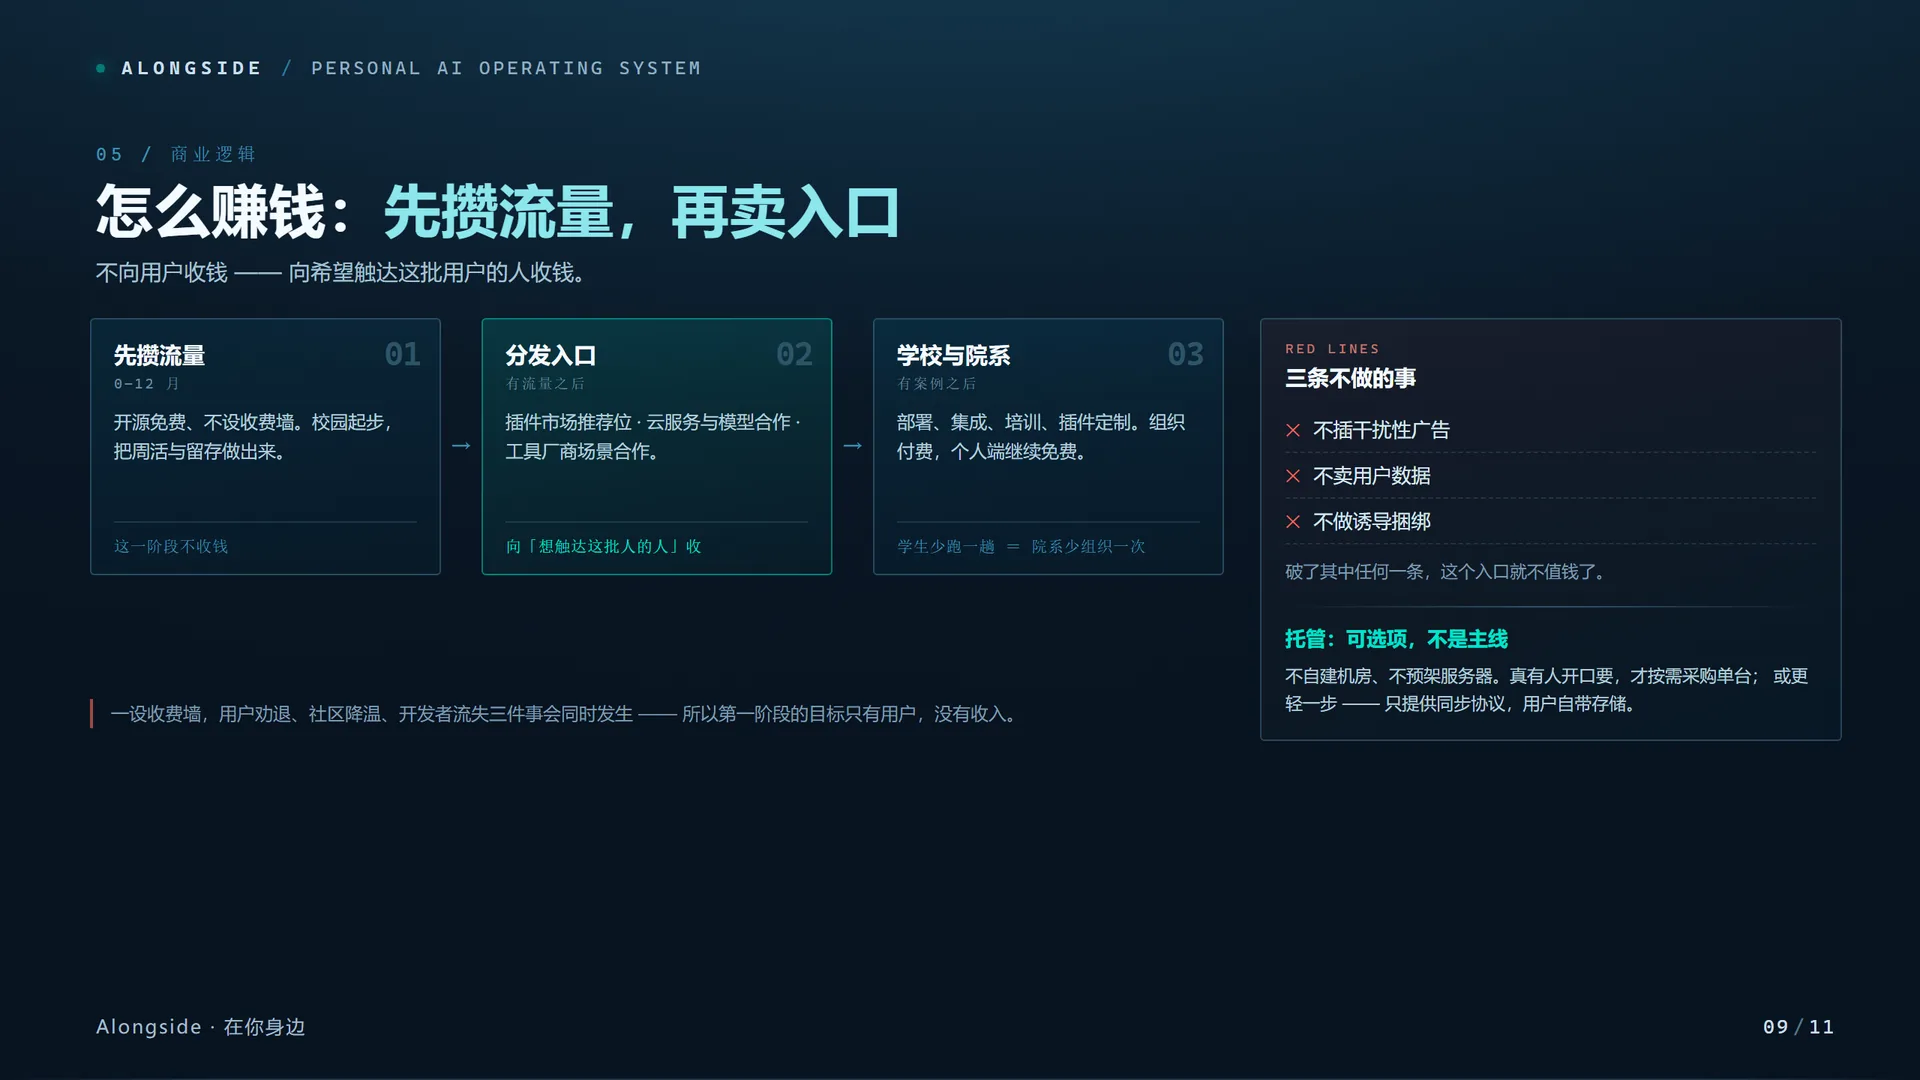
0
COMMITS · 2026.09 → 2026.11
0
每次提交跑门禁
0
内置 5 + 扩展 8
0
v1.0.0 已成型
一格 = 一个测试文件 · 全绿才允许合并
01
写文档不是额外工作。
02
不合规矩的代码进不来。
03
一个人 + 一群 AI,跑出这张网。
规矩不是写在 wiki 上,是焊在流水线上。
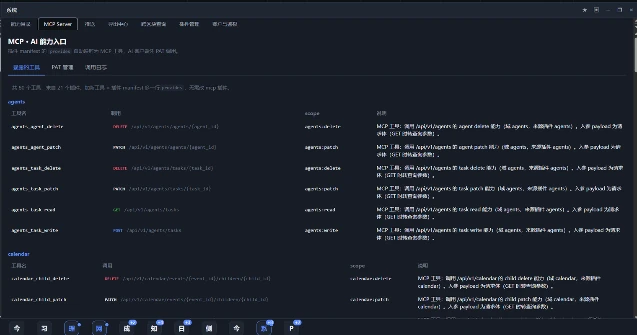
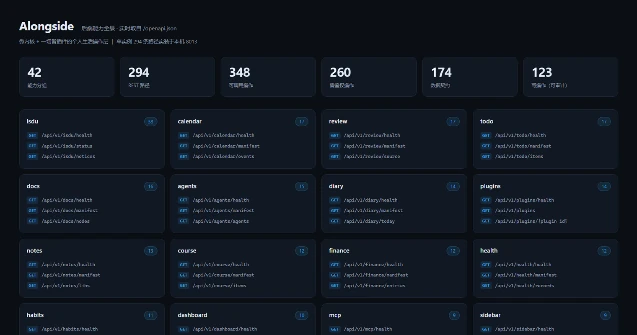
04 产品实拍
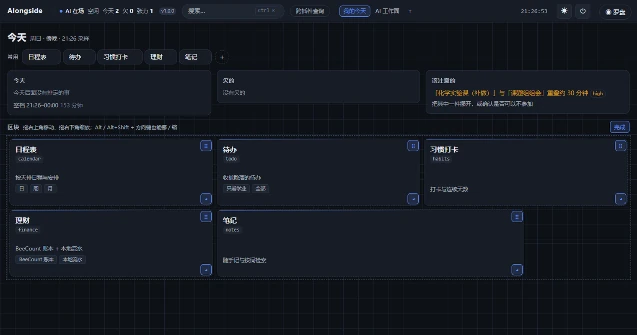
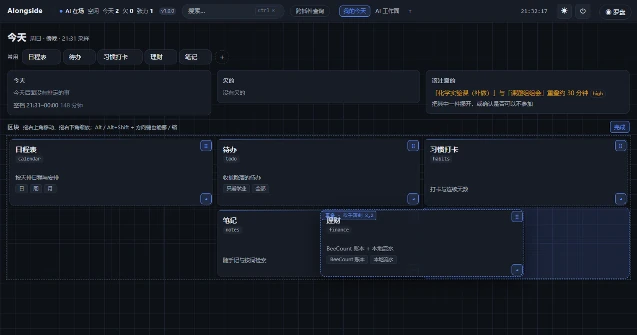
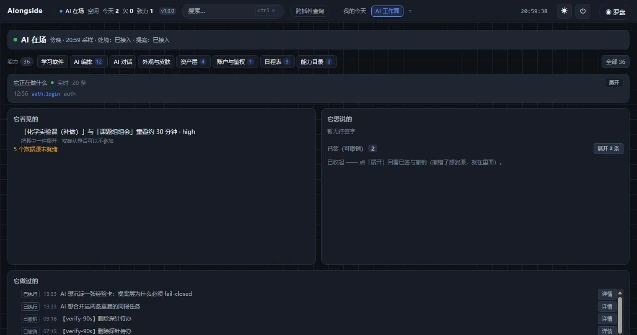
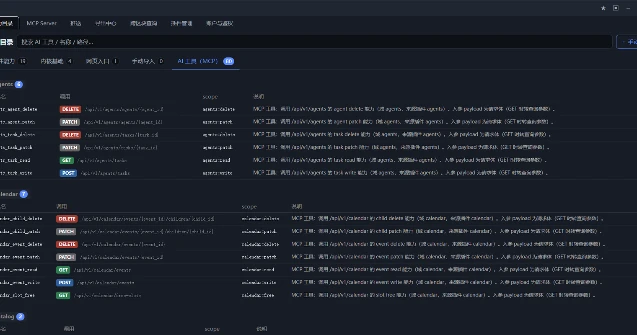
v1.0.0 · 深色主题 · 数据全部落在本机 data/ 目录
04 技术壁垒
三层工业级防护:每一层都拦得住一类具体的坏事。
①
只管生命周期调度 · 插件挂载发现 · 安全上下文传递 —— 任一插件崩溃,内核不受损。
②
能力 = 接口名 + 权限等级 + 风险评估 —— 未在契约中声明的调用,底层直接掐断。
③
谁 · 何时 · 动了什么 · 权限等级 · 结果 · 是否回滚 —— 每一条可追溯。
data/ · 纯文本 · SQLite · 整目录可迁移 —— 数据在用户自己机器里
用极其确定的边界,
换用户彻底放手使用的自由。
06 团队
不按校区切块,不按部门切块 —— 按交付物组织,这是我们自己先跑通的那套规矩。
HOW WE WORK
TEAM
这套东西在八人小队里跑通了,跑出两个月 422 次提交。
让 AI 更能干,同时让每个人在自己的世界里,更能说了算。
Alongside · 在你身边
山东大学 · 八人团队 · 四个校区 · 六个专业